Ist Webflow DSGVO-konform?
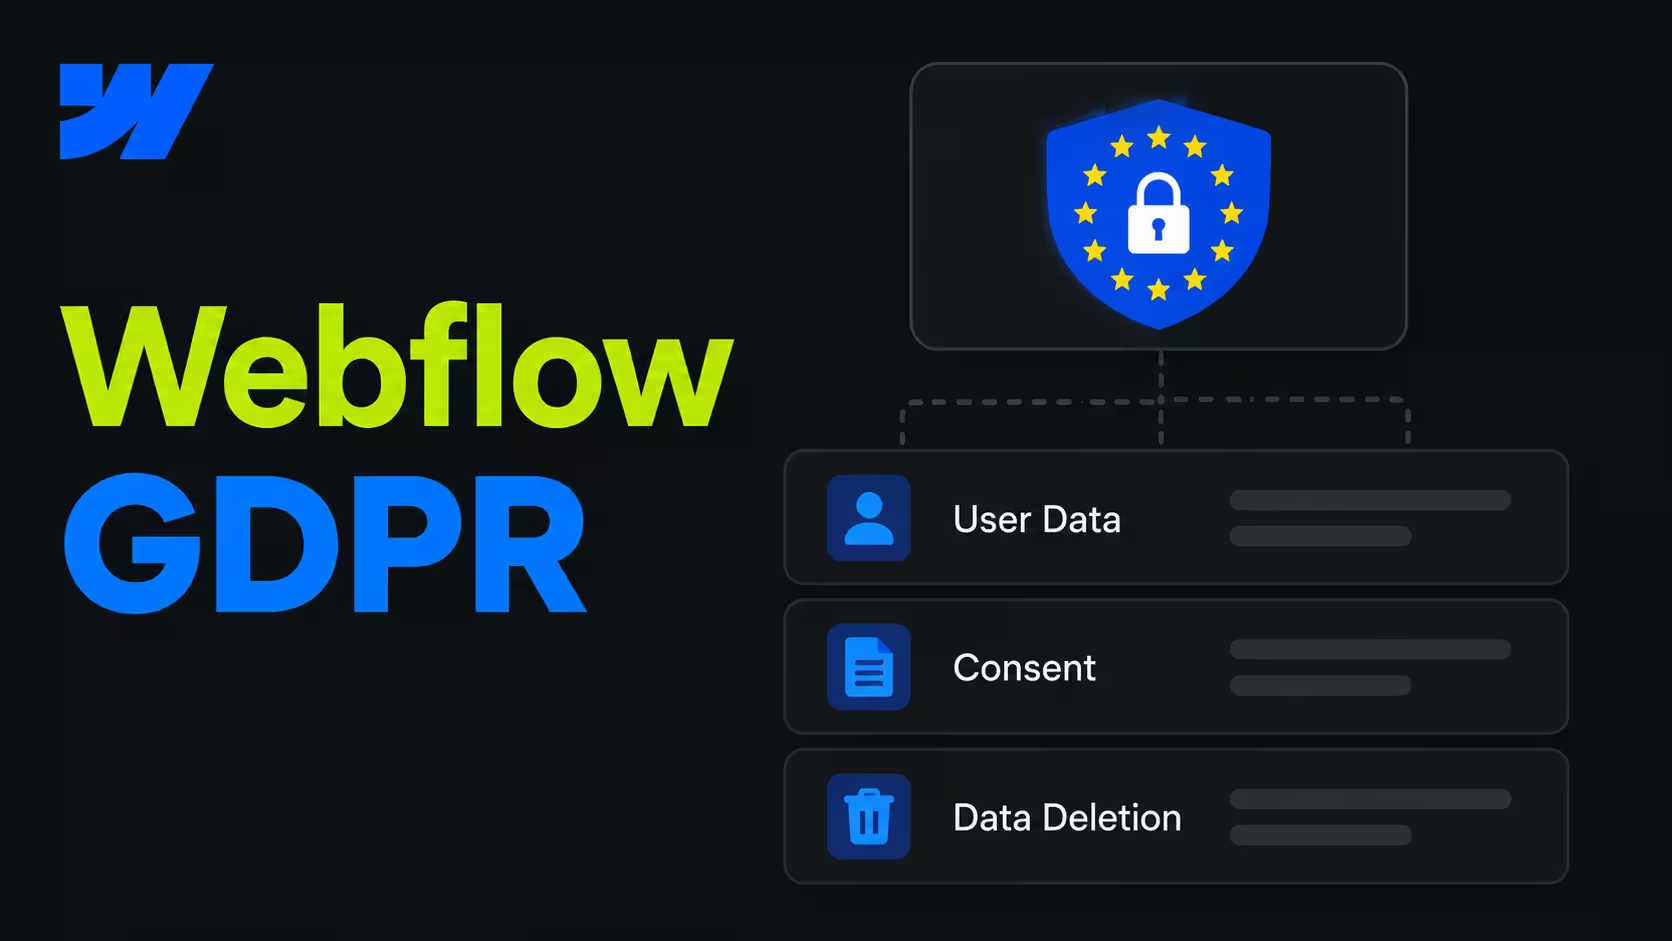
Ja. Webflow liefert als Auftragsverarbeiter alles, was ihr braucht. Als Verantwortliche bleibt ihr dafür zuständig, welche Daten eure Website erfasst und warum.
Das deckt Webflow ab:
- Ein Auftragsverarbeitungsvertrag. Webflows Data Processing Addendum (AVV) ist in jedem Tarif Teil der Nutzungsbedingungen. Ihr müsst ihn nicht extra anfordern. Eine unterschriebene Kopie gibt es, falls euer Rechtsteam eine möchte.
- Übermittlung in die USA. Webflow speichert Daten in den USA, bei Amazon Web Services. Webflow ist unter dem EU-U.S. Data Privacy Framework zertifiziert, und der AVV enthält die EU-Standardvertragsklauseln als Absicherung.
- Sicherheit. SOC 2 Type II, Verschlüsselung bei der Übertragung und im Ruhezustand, tägliche Backups und regelmäßige Penetrationstests.
Was Webflow nicht übernimmt: Datenanfragen eurer Besucher beantworten. Wenn jemand verlangt, dass ihr seine Daten löscht, kümmert sich euer Team darum.
Das ist keine Rechtsberatung. Euer Datenschutzbeauftragter hat das letzte Wort, aber nach genau diesen Punkten wird er fragen.
Was müsst ihr bei Webflow für die DSGVO einrichten?
Fünf Bereiche decken fast jede Webflow-Website ab. Prüft sie in dieser Reihenfolge.
Schriftarten übersehen die meisten Teams. Sogar Webflows eigene Hilfeseite warnt, dass die Google-Fonts-Integration die IP-Adressen der Besucher an Google sendet und „möglicherweise nicht DSGVO-konform“ ist. Dieselben Schriftdateien hochzuladen dauert ein paar Minuten und löst das Problem.
Braucht ihr ein Cookie-Banner auf Webflow?
Ja, sobald eure Website mehr nutzt als das, was für den Betrieb unbedingt nötig ist. Dazu gehören Google Analytics, Tag Manager, Werbe-Pixel, Webflow Analyze und Webflow Optimize.
Webflow liefert kein fertiges Banner mit. Es bietet Einwilligungseinstellungen für das eigene Tracking und erwartet, dass ihr ein Einwilligungstool wie Finsweet Consent Pro oder Cookiebot anbindet oder selbst eines baut. Stellt die Tracking-Standardeinstellung von Webflow auf „Don’t track by default“, damit nichts läuft, bevor ein Besucher zustimmt.
Das Banner ist nicht der schwierige Teil. Die Skripte dahinter zu blockieren schon.
Mein Tipp: Wenn ich eine Webflow-Website auf DSGVO prüfe, starte ich mit einem Test. Öffnet die Seite in einem privaten Fenster, lehnt das Banner ab und beobachtet den Netzwerk-Tab in den Entwicklertools eures Browsers. Alles, was dann noch von Google, YouTube oder einer Tracking-Domain lädt, muss blockiert oder selbst gehostet werden.
Sind Webflow-Formulare DSGVO-konform?
Können sie sein. Webflow speichert jede Einsendung in euren Website-Einstellungen, auf seinen US-Servern. Für eure Formulare gelten deshalb dieselben Regeln wie für alle anderen Daten, die ihr erfasst.
Haltet Formulare einfach:
- Fragt nur ab, was ihr braucht. Ein Kontaktformular braucht selten eine Telefonnummer oder die Unternehmensgröße.
- Sagt, was mit den Daten passiert. Eine Zeile unter dem Formular und ein Link zu eurer Datenschutzerklärung.
- Holt Einwilligungen ein, wo ihr sie braucht. Laut Webflows Hilfeartikel zu Formularen solltet ihr um Einwilligung bitten (zum Beispiel bei einer Antwort auf eine direkte Anfrage).
- Löscht alte Einsendungen. Webflow behält sie, bis ihr sie löscht. Legt dafür eine feste Routine fest.
Wenn eure Formulare Daten an HubSpot oder ein anderes CRM senden, braucht dieses Tool einen eigenen AVV. Unser Leitfaden zu Webflow-Formularen zeigt die Einrichtung.
Kann ein Unternehmen, das DSGVO-Compliance verkauft, seine Website auf Webflow betreiben?
Ja, und das ist ein guter Test für die Plattform. Wenn Webflow für die Website eines Compliance-Unternehmens funktioniert, funktioniert es auch für eine typische B2B-Website.
Aus unseren Projekten: heyData, eine Berliner Compliance-Plattform für Regelwerke von der DSGVO bis zum EU AI Act, betreibt seine Website auf Webflow. Wir haben heydata.eu in 12 Wochen neu gebaut: über 90 Seiten in zwei Sprachen, und über 300 veraltete URLs wurden mit sauberen Weiterleitungen entfernt. Nach dem Launch verbesserte sich die durchschnittliche Google-Position über alle Keywords von 20,7 auf 7,8. Zur heyData Case Study.
Wo sollte euer Team anfangen?
Startet mit einer Liste aller Drittanbieter-Anfragen, die eure Website stellt. Die meiste DSGVO-Arbeit bei Webflow ergibt sich daraus.
- Legt Webflows AVV ab und nehmt Webflow in euer Verzeichnis von Verarbeitungstätigkeiten auf.
- Ersetzt Google Fonts durch hochgeladene Schriftdateien.
- Stellt das Webflow-Tracking auf „Don't track by default“ und bindet ein Einwilligungstool an, das Skripte und Embeds blockiert.
- Prüft jedes Formular: Felder, Zwecktext, Einwilligung und Löschroutine.
- Wiederholt den Test im privaten Fenster nach jedem neuen Skript, Embed oder jeder neuen Integration.
Schritt 5 ist der, der untergeht. Eine Website, die im Januar bestanden hat, kann im Juni durchfallen, weil jemand ein Chat-Widget eingebaut hat. Deshalb gehören die Pflege des Cookie-Tools und das Monitoring von Drittanbieter-Anfragen zum Build-Paket unseres Growth Retainers.
FAQs
Ja. Webflows Data Processing Addendum ist in jedem Tarif Teil der Nutzungsbedingungen und gilt ohne gesonderte Anfrage. Eine unterschriebene Kopie gibt es, falls euer Rechtsteam eine braucht.
In den USA, bei Amazon Web Services. Webflow sichert die Übermittlung über das EU-U.S. Data Privacy Framework und die EU-Standardvertragsklauseln ab.
Nein. Webflow hat Einwilligungseinstellungen für das eigene Tracking, aber ihr braucht ein Einwilligungstool oder ein eigenes Banner, das Skripte blockiert, bis ein Besucher zustimmt.
Ja, wenn ihr die Schriftdateien hochladet, statt die Google-Fonts-Integration von Webflow zu nutzen. Die Integration sendet die IP-Adressen der Besucher an Google.
Ihr. Webflow beantwortet keine Anfragen von Besuchern eurer Website. Löscht deshalb ihre Formulareinsendungen in den Website-Einstellungen und entfernt die Daten aus allen verbundenen Tools.